viernes, 23 de abril de 2010

jueves, 8 de abril de 2010
Plan Conectar Igualdad.com.ar
El plan del Gobierno de entregar 3 millones de computadoras contempla que quienes concluyan el secundario conserven sus máquinas.

- Distribución en comodato de 3 millones de computadoras portátiles para alumnos del secundario.
- Con el fin de estimular la finalización de los estudios secundarios, se prevé que aquellos que terminen la escuela podrán quedarse con los equipos.
- Se adecuará la infraestructura de las escuelas, instalará antenas para proveer de Internet inalámbrico y se implementará una capacitación para los docentes.
- Los maestros recibirán cuadernillos del Plan de Inclusión Digital Educativa con información sobre el uso de la computadora portátil, estrategias pedagógicas y alfabetización en Windows y Linux.
- El plazo de entrega de los dispositivos será de tres años, aunque ya se puso en marcha la distribución de 250 mil equipos a los alumnos de las escuelas técnicas públicas de todo el país.
- Para habilitar sus computadoras, los estudiantes deberán conectarse y registrar su equipo en el Portal Educativo. Ese registro estará sincronizado con bases de datos de ANSES.
- Para la secundaria será una computadora portátil por alumno y un servidor por escuela. También computadoras portátiles para docentes.
- Educación especial: Aula Digital Móvil, con lote de computadoras portátiles para las escuelas especiales.
- En los institutos de formación docente los alumnos contarán con un lote permanente de computadoras por instituto.
miércoles, 24 de marzo de 2010
Asuntos de seguridad
 Image by biatch0r via Flickr
Hizo NSA Ponga un Backdoor Secret en Nueva estándar de cifrado?
Los números aleatorios son críticos para la criptografía: las claves de cifrado, los problemas de autenticación al azar, los vectores de inicialización, nonces, los principales regímenes de acuerdo, la generación de números primos y así sucesivamente. Romper el generador de números aleatorios, y la mayoría de las veces se rompe el sistema de seguridad completo. Es por eso que usted debe preocuparse acerca de un nuevo estándar de números aleatorios que incluye un algoritmo que es lento, mal diseñado y sólo puede contener una puerta trasera para la Agencia de Seguridad Nacional.
Generación de números aleatorios no es fácil, y los investigadores han descubierto un montón de problemas y los ataques en los últimos años. Un documento reciente encontró una falla en el Windows 2000 generador de números aleatorios. Otro documento encontrado defectos en el generador aleatorio de Linux número. Ya en 1996, una primera versión de SSL fue roto debido a fallas en su generador de números aleatorios. Con John Kelsey y Niels Ferguson en 1999, co-autor de Yarrow, un generador de números aleatorios basados en nuestro trabajo criptoanálisis propia. Creo que he mejorado este diseño cuatro años más tarde - y lo rebautizó como Fortuna - en el libro práctico de criptografía, que co-autor con Ferguson.
El gobierno de EE.UU. publicó una nueva norma oficial para generadores de números aleatorios de este año, y probablemente será seguido por desarrolladores de software y hardware de todo el mundo. Llamado NIST Special Publication 800-90 (. Pdf), el documento de 130 páginas contiene cuatro diferentes técnicas aprobado, llamado DRBGs, o "determinista Generadores de bits aleatorios." Los cuatro están basadas en primitivas criptográficas existentes. Una se basa en las funciones hash, uno enHMAC, uno sobre sistemas de cifrado de bloque y el otro en las curvas elípticas. Su diseño inteligente criptográfica para utilizar sólo unos pocos bien de confianza primitivas criptográficas, por lo que la construcción de un generador de números aleatorios a partir de piezas existentes es una buena cosa.
Pero uno de los generadores - el basado en curvas elípticas - no es como los demás. Dual_EC_DRBG llamado, no sólo es un bocado que decir, también es tres órdenes de magnitud más lento que sus pares. Está en la norma sólo porque ha sido defendido por la NSA, que propuso por primera vez hace años en un proyecto de normalización relacionadas con el American National Standards Institute.
La NSA ha estado siempre íntimamente ligada a las normas de criptografía de EE.UU. - es, después de todo, experto en hacer y romper códigos secretos. Así que la participación del organismo en el NIST Nacional (el Departamento de Comercio de EE.UU. del Instituto de Estándares y Tecnología) estándar no es siniestro en sí mismo. Es sólo cuando se mira bajo el capó en la contribución de la NSA que surgen preguntas.
Problemas con Dual_EC_DRBG fueron primero descrito a principios de 2006. La matemática es complicada, pero el punto general es que los números aleatorios que produce un pequeño sesgo. El problema no es lo suficientemente grande como para que el algoritmo inservible - y en el apéndice E de la norma NIST describe un trabajo opcional de vuelta para evitar el problema - pero es motivo de preocupación. Criptógrafos son un grupo conservador: No me gusta usar algoritmos que tienen incluso una bocanada de un problema.
Pero hoy hay un olor aún más grande cervecera en torno a Dual_EC_DRBG. En una presentación informal (. Pdf) en la conferencia Crypto 2007 en agosto, Dan Shumow y Niels Ferguson mostraron que el algoritmo contiene una debilidad que sólo puede ser descrito una puerta trasera.
Así es como funciona: Hay un montón de constantes - números de teléfonos fijos - en el estándar utilizado para definir la curva elíptica del algoritmo. Estas constantes se enumeran en el Apéndice A de la publicación del NIST, pero en ninguna parte se explica de dónde venían.
¿Qué Shumow y Ferguson muestran es que estos números tienen una relación con un segundo grupo, el secreto de los números que pueden actuar como una especie de llave maestra. Si conoce el número secreto, se puede predecir la salida del generador de números aleatorios después de recoger sólo 32 bytes de su salida. Para poner esto en términos reales, sólo es necesario para supervisar un TLS de encriptación de conexión a Internet con el fin de romper la seguridad de ese protocolo. Si conoce el número secreto, se puede romper cualquier creación de instancias de Dual_EC_DRBG.
Los investigadores no saben qué son los números secretos. Pero debido a la forma en que el algoritmo funciona, la persona que produjo las constantes podría saber; tuvo la oportunidad matemática para producir las constantes y el número secreto en tándem.
Por supuesto, no tenemos manera de saber si la NSA conoce los números secretos que rompen Dual_EC-DRBG. No tenemos forma de saber si un empleado de la NSA a trabajar en su propio vino para arriba con las constantes - y tiene el número secreto. No sabemos si alguien de NIST, o alguien en el grupo de ANSI de trabajo, los tiene. Tal vez nadie lo hace.
No sé de dónde provino de las constantes en el primer lugar. Sólo sabemos que todo aquel que se acercó con ellos podría tener la clave de esta puerta de atrás. Y sabemos que no hay forma de NIST - o cualquier otra persona - para demostrar lo contrario.
Este material es realmente aterrador.
Incluso si nadie sabe el número secreto, el hecho de que la puerta de atrás está presente Dual_EC_DRBG hace muy frágil. Si alguien fuera a resolver tan sólo un ejemplo de problema elíptica del algoritmo de la curva, que efectivamente tienen las llaves del reino. Se podría utilizar para cualquier fin nefasto que él quería. O bien, podría publicar sus resultados, y prestar toda la aplicación del generador de números aleatorios completamente inseguro.
Es posible aplicar Dual_EC_DRBG de tal manera como para proteger contra esta puerta trasera, mediante la generación de nuevas constantes con el generador de números aleatorios de otro seguro, y después la publicación de la semilla. Este método es, incluso en el documento del NIST, en el Apéndice A. Sin embargo, el procedimiento es opcional, y mi conjetura es que la mayoría de las implementaciones de la Dual_EC_DRBG no se moleste.
Si esta historia le deja confuso, unirse al club. Yo no entiendo por qué la NSA fue tan insistente sobre la inclusión de Dual_EC_DRBG en la norma. No tiene sentido como una trampa: es público, y más que obvio. No tiene sentido desde una perspectiva de la ingeniería: es demasiado lento para que cualquier persona de buena gana usarlo. Y no tiene sentido desde una perspectiva de compatibilidad hacia atrás: se cambia una generador de números aleatorios para otro es fácil.
Mi recomendación, si usted está en necesidad de un generador de números aleatorios, no es usar Dual_EC_DRBG bajo ninguna circunstancia. Si usted tiene que usar algo en SP 800-90, el uso CTR_DRBG o Hash_DRBG.
Mientras tanto, tanto el NIST y la NSA tiene que dar algunas explicaciones.
- - --
Bruce Schneier es CTO de BT Counterpane y autor de Beyond Fear: la reflexión sensata acerca de seguridad en un mundo incierto.
Comentario por Bruce Schneier

miércoles, 3 de marzo de 2010
Aplicaciones Google no conocidas
Cada poco tiempo Google nos sorprende con algún nuevo producto que, de una u otra forma, revoluciona la blogosfera en todo el mundo. En MacLife revisan algunos de estos productos que, después de algún tiempo funcionando, aún no son muy populares:
News Time Line
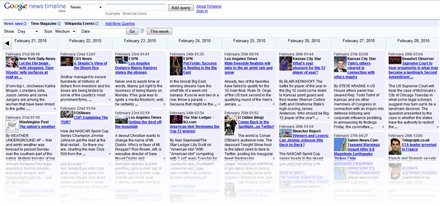
Una forma de leer noticias bastante interesante. Rastrea varias fuentes, incluida la Wikipedia y Twitter, para ofrecer un panel de noticias enorme.
Google Patents
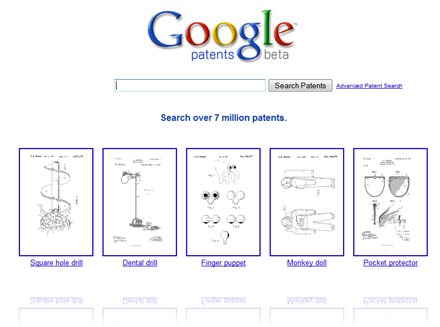
Buscador de hasta 7 millones de patentes en formato PDF, con textos e imágenes.
Google in quotes
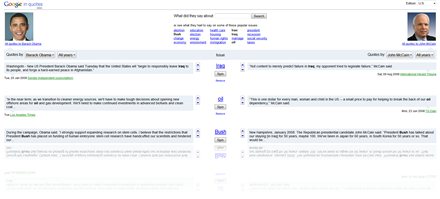
Para comparar opiniones políticas.
Google Moderator
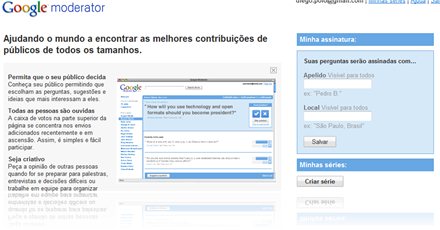
Para crear foros de preguntas y respuestas en cualquier página web.
Google City Tours
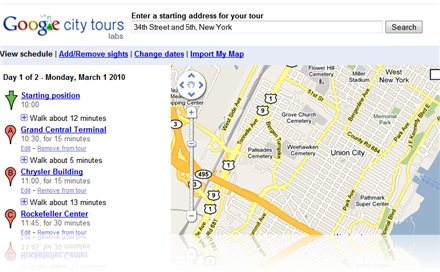
Para ver rutas turísticas de todo el mundo.
Google Audio Indexing
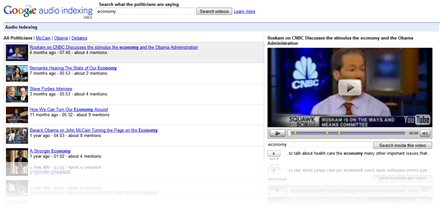
Buscador capaz de encontrar vídeos en youtube que hablen sobre determinadas palabras. Programado para encontrar discursos políticos.
Google code Search
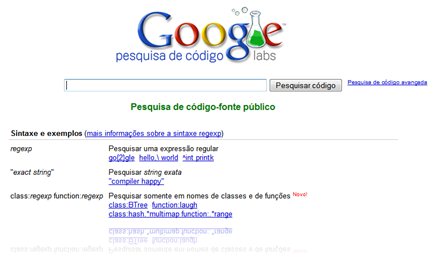
Buscador de código. Ideal para programadores.
Google image Swirl
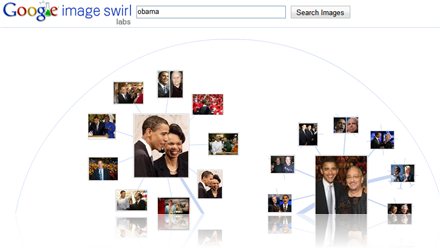
Buscador de imágenes relacionadas.
Google Fast Flip
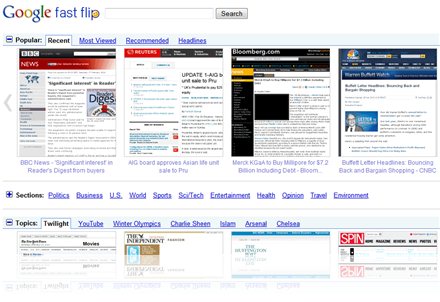
Muestra en una sola página capturas de sitios web de noticias.
Google scholar
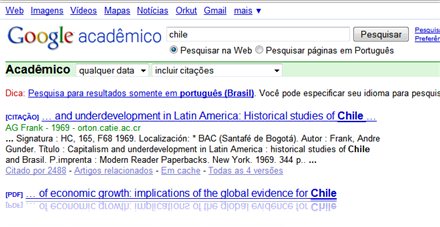
Buscador de trabajos y documentos útiles para el mundo académico.
Google people hopper
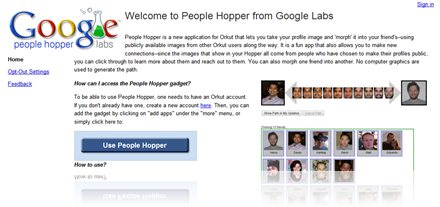
Aplicación para Orkut que permite transformar un rostro en otro.
Fuente: http://wwwhatsnew.com/2010/03/01/algunos-servicios-de-google-bastante-desconocidos
Autor : Juan Diego Polo